Hai aggiornato un record A. Il tuo nuovo server è in esecuzione. Accedi al tuo dominio e vedi ancora il vecchio sito. Oppure qualcuno in un altro Paese vede il nuovo sito ma tu no. Oppure entrambi si verificano contemporaneamente per utenti diversi.
Questa è la propagazione DNS. Non è un bug e non è la lentezza del tuo registrar. Ecco esattamente cosa sta succedendo e come gestirlo.
Cos'è la propagazione DNS?
DNS (Domain Name System) è un database distribuito a livello globale che mappa i nomi di dominio in indirizzi IP. Non è un singolo server: è una gerarchia di migliaia di risolutori, ciascuno dei quali memorizza nella cache le risposte per un periodo di tempo.
Quando aggiorni un record DNS, stai modificando i dati sul tuo server dei nomi autorevole : quello controllato dal tuo registrar o provider DNS. Ma il resto di Internet non interroga direttamente il tuo server autorevole. Chiedono loro risolutore ricorsivo locale (solitamente gestito dal proprio ISP o da un servizio DNS pubblico come 1.1.1.1 o 8.8.8.8), che ha la propria copia cache del tuo record.
La propagazione è il processo con cui la copia memorizzata nella cache scade e viene sostituita con il nuovo record.
La catena completa del risolutore DNS
Comprensione perché la propagazione richiede tempo richiede la comprensione di come funziona effettivamente una query DNS:
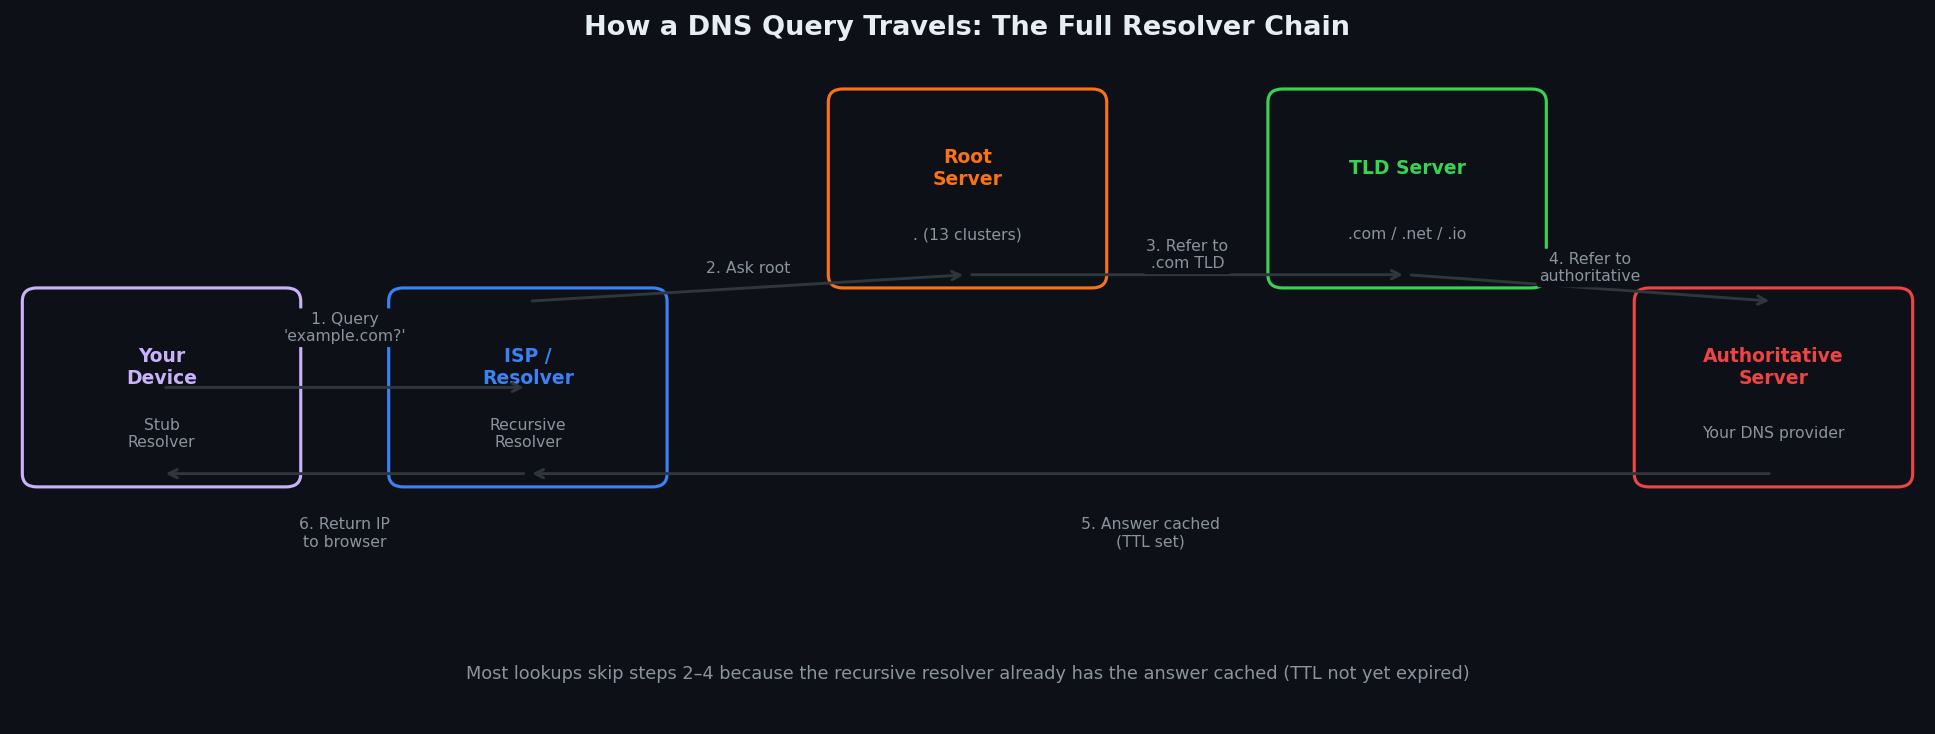
Passaggio 1: il browser controlla la cache locale. I browser moderni memorizzano nella cache i risultati DNS indipendentemente dal sistema operativo. Chrome memorizza nella cache per 60 secondi; Firefox fino al valore TTL. chrome://net-internals/#dns mostra la cache corrente di Chrome.
Passaggio 2: il risolutore di stub del sistema operativo controlla la cache. Windows, macOS e Linux mantengono tutti una cache DNS locale (scaricata con ipconfig /flushdns, dscacheutil -flushcache, o resolvectl flush-caches rispettivamente).
Passaggio 3: viene interrogato il tuo risolutore ricorsivo. Questo è in genere il risolutore del tuo ISP, 1.1.1.1, 8.8.8.8o un server DNS aziendale. Ha una propria cache, separata dalla tua, condivisa tra tutti i suoi utenti. Se 10.000 persone utilizzano lo stesso risolutore ISP, una risposta memorizzata nella cache servirà a tutti loro.
Passo 4 — Il risolutore ricorsivo percorre la gerarchia (se la sua cache è vuota). Richiede un server dei nomi root per il TLD, il server TLD per il server dei nomi autorevole, quindi il server autorevole per il tuo record. Memorizza nella cache la risposta con il TTL specificato.
La propagazione è lenta perché: il passaggio 4 viene eseguito solo quando la cache del risolutore è scaduta. Fino ad allora, verrà fornita la vecchia risposta memorizzata nella cache, indipendentemente da ciò che hai modificato sul server autorevole.
TTL: il numero che controlla tutto
TTL (Time To Live) è un valore impostato su ciascun record DNS, misurato in secondi. Indica ai risolutori per quanto tempo memorizzare nella cache il record prima di interrogare nuovamente il server autorevole.
Valori TTL comuni:
| TTL | Secondi | Utilizzo tipico |
|---|---|---|
| 1 minuto | 60 | Migrazioni attive, test |
| 5 minuti | 300 | Pre-migrazione (impostata 24 ore prima) |
| 15 minuti | 900 | Record modificati frequentemente |
| 1 ora | 3600 | Standard per la maggior parte dei record |
| 4 ore | 14400 | Record stabili |
| 24 ore | 86400 | Predefinito per molti provider |
| 48 ore | 172800 | Record del server dei nomi (NS). |
Il TTL impostato determina il massimo finestra di propagazione. Ma c'è un problema.
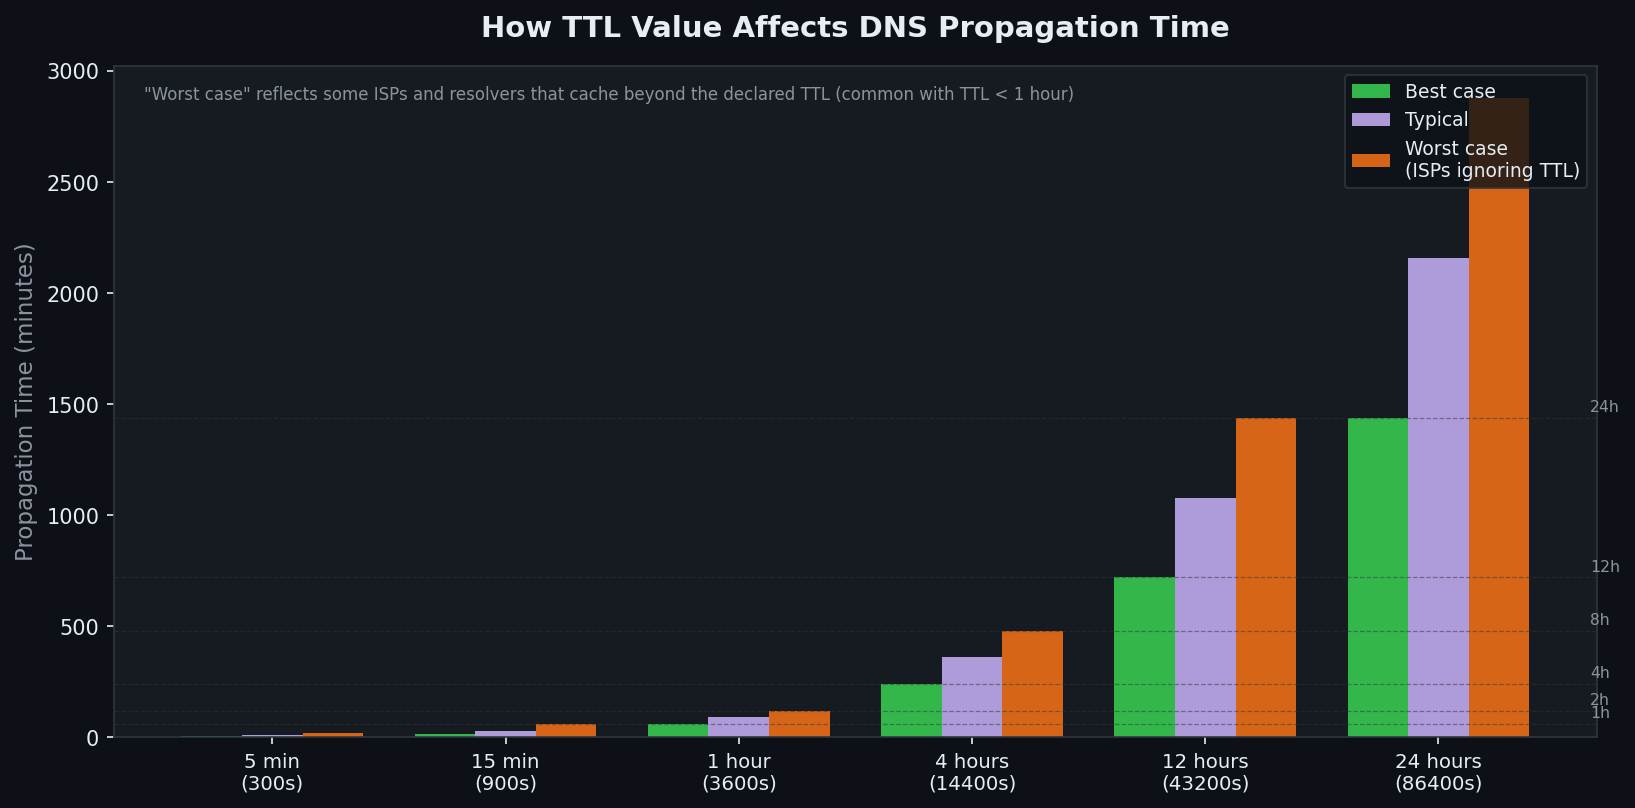
Lo sporco segreto del TTL: molti ISP ignorano i valori TTL bassi. Un risolutore che serve milioni di utenti non può permettersi di ripetere la query ogni 60 secondi per i domini ad alto traffico. Alcuni impongono un tempo di cache minimo di 5 minuti indipendentemente da ciò che dichiari. Ciò significa che i TTL molto bassi (60–300 secondi) si comportano più come TTL di 5 minuti nella pratica per una parte dei risolutori.
Un TTL di 24 ore significa che alcuni utenti potrebbero vedere il tuo vecchio record per 24 ore intere dopo aver apportato una modifica, anche se l'hai modificato immediatamente dopo una precedente scadenza del TTL.
Quanto tempo impiega effettivamente la propagazione del DNS?
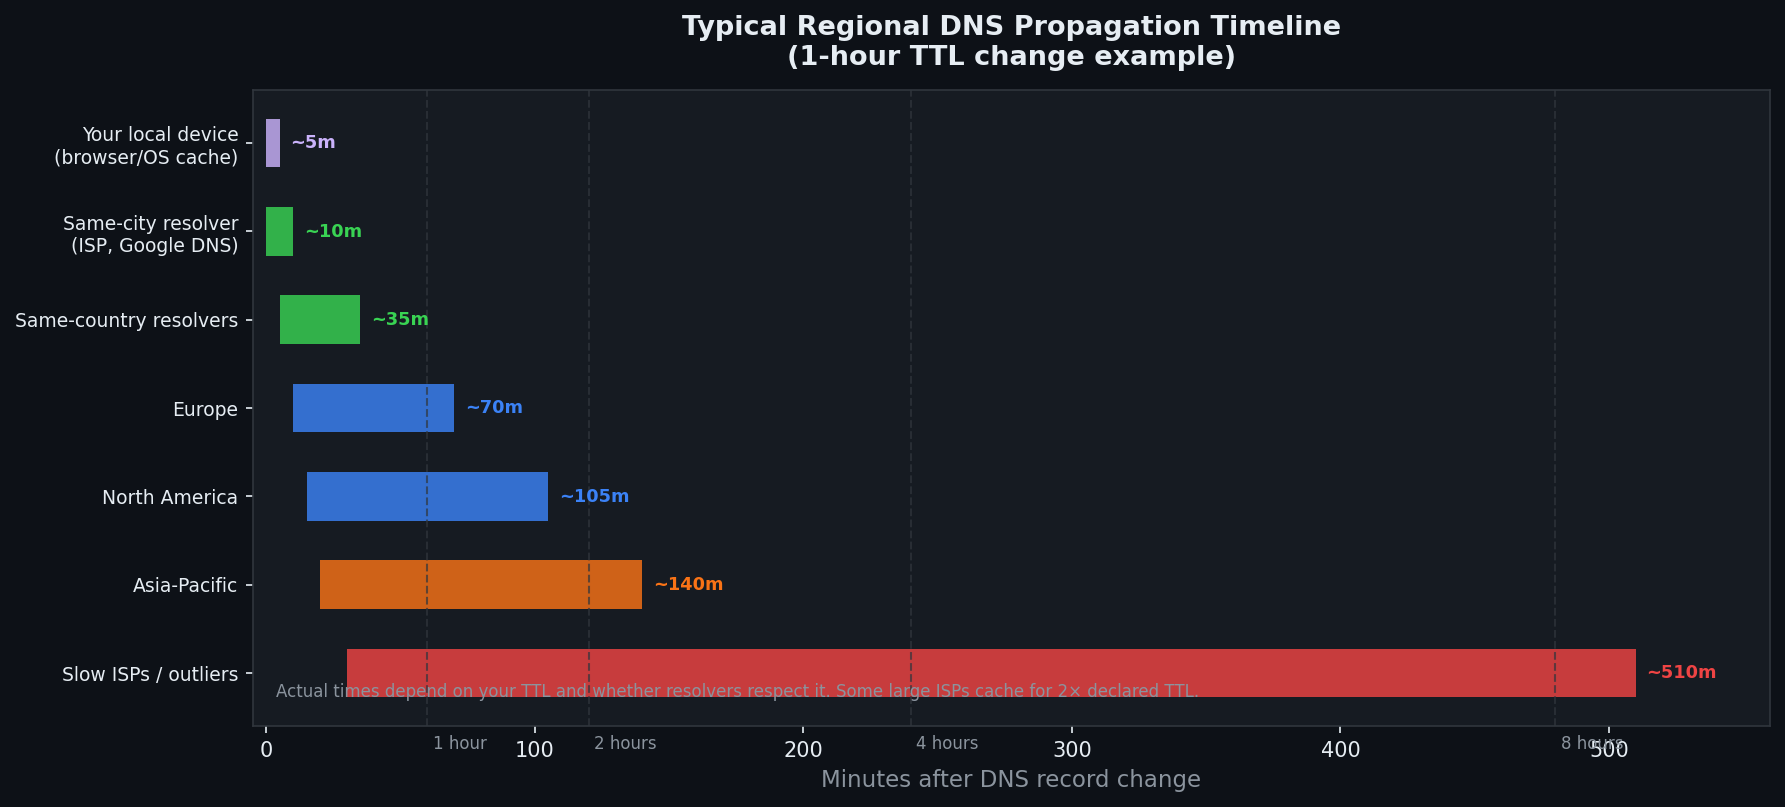
Con un TTL standard di 1 ora, ecco cosa aspettarti:
- Il tuo dispositivo locale: quasi istantaneo dopo aver svuotato la cache
- Risolutori della stessa città: 5–30 minuti (le query del risolutore sono autorevoli quando la cache scade)
- DNS pubblici principali (8.8.8.8, 1.1.1.1): tipicamente 10–60 minuti
- Propagazione mondiale: 1–4 ore per la maggior parte degli utenti
- ISP lenti/anomali: fino a 8–12 ore
La cifra "fino a 48 ore" che vedi ovunque è tecnicamente possibile ma sempre più rara per i record A e CNAME con TTL normali. È più accurato per le modifiche ai record NS (server dei nomi), che hanno TTL intrinseci più lunghi e si propagano attraverso il livello root/TLD.
Perché 48 ore nello specifico? I record NS hanno spesso TTL impostati dal registro (non da te), solitamente 24-48 ore. Quando modifichi i tuoi server dei nomi presso il tuo registrar, stai aspettando l'aggiornamento del registro TLD e tale aggiornamento si propaga attraverso i server root in tutto il mondo. Questo percorso richiede più tempo di una semplice modifica del record all'interno di un server dei nomi fisso.
L'approccio professionale: pre-abbassare il TTL
L'errore più grande che le persone commettono con le migrazioni DNS: modificare i record senza prima abbassare il TTL.
Il giusto processo per le migrazioni pianificate:
- 48 ore prima della migrazione: Abbassa il TTL a 300 secondi (5 minuti) su tutti i record che prevedi di modificare
- Attendi l'intero TTL corrente prima della finestra di migrazione (dare ai risolutori il tempo di acquisire il nuovo TTL breve)
- Apporta modifiche al record : la propagazione ora richiede al massimo 5 minuti invece di 24 ore
- Dopo la migrazione è stabile: riporta il TTL a 3600 o superiore
Questa è la differenza tra una finestra di propagazione di 5 minuti e una di 24 ore. Ogni professionista DNS lo fa. La maggior parte dei principianti impara nel modo più duro.
Come controllare subito la propagazione del DNS
Il modo più veloce: usa il nostro Controllo della propagazione DNS : interroga il tuo dominio da più posizioni geografiche contemporaneamente e mostra se ciascuna regione restituisce il tuo record vecchio o nuovo.
Cosa stai cercando:
- Verde/IP corrispondenti: quelle regioni vedono il tuo nuovo record
- Vecchio IP ancora visualizzato: quei risolutori non hanno ancora esaurito la loro cache
- Risultati contrastanti: normale durante la propagazione: alcune regioni vedono il nuovo, altre il vecchio
Controlla tramite riga di comando se vuoi verificare direttamente la risposta autorevole (bypassando eventuali cache):
# Query a specific DNS server directly (bypasses your local cache)
nslookup example.com 8.8.8.8
nslookup example.com 1.1.1.1

# On Linux/macOS — dig gives more detail
dig example.com @8.8.8.8
dig example.com @1.1.1.1

# Check the TTL of your current record
dig example.com | grep -i ttl

# Query the authoritative nameserver directly (no cache)
dig example.com @ns1.yourprovider.com
Se dig @ns1.yourprovider.com mostra il tuo nuovo record ma dig @8.8.8.8 mostra ancora quello vecchio, la modifica è corretta: stai solo aspettando che la cache del risolutore ricorsivo scada.
Svuota la cache DNS locale per smettere di vedere dati obsoleti sul tuo computer:
# Windows
ipconfig /flushdns

# macOS (Sequoia / Sonoma)
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder

# Linux (systemd-resolved)
sudo resolvectl flush-caches

# Chrome browser cache only
# Navigate to: chrome://net-internals/#dns → click "Clear host cache"
Nota: svuotare la cache locale non aiuta se il risolutore del tuo ISP ha ancora la vecchia risposta memorizzata nella cache. Il tuo dispositivo interrogherà nuovamente il risolutore del tuo ISP e otterrà di nuovo la risposta obsoleta.
Scenari comuni di propagazione DNS
Scenario 1: migrazione del sito Web su un nuovo server
Stai passando dal vecchio host al nuovo host. Vecchio record A: 203.0.113.10. Nuovo: 198.51.100.20.
Cosa succede durante la propagazione: gli utenti con il vecchio record memorizzato nella cache arrivano sul vecchio server. Gli utenti i cui risolutori sono stati aggiornati vedono il nuovo server. Entrambi i server devono essere in esecuzione e fornire lo stesso contenuto fino al completamento della propagazione. Se spegni il vecchio server troppo presto, gli utenti con cache non aggiornata riceveranno errori.
Mitigazione: mantieni vivo il vecchio server per almeno un TTL completo dopo la modifica. Se il TTL originale era di 24 ore, mantieni il vecchio server attivo 24 ore dopo la modifica.
Scenario 2: migrazione del provider di posta elettronica (record MX)
Le modifiche ai record MX influiscono sul luogo in cui vengono recapitate le email in entrata. Le e-mail inviate durante la propagazione potrebbero arrivare al vecchio o al nuovo server di posta a seconda del record MX risolto dal server di invio.
Rischio: email consegnate al vecchio server dopo aver smesso di monitorarlo. Correzione: configura il vecchio server di posta per inoltrare a quello nuovo per una settimana dopo la migrazione o mantieni accessibili le vecchie caselle di posta durante la finestra TTL.
Scenario 3: cutover CDN o bilanciatore del carico (modifica CNAME)
I record CNAME che puntano a una CDN o a un bilanciatore del carico in genere si propagano più velocemente dei record A: il CNAME stesso viene memorizzato nella cache, ma l'IP sottostante restituito dalla CDN può cambiare rapidamente senza influire sulla propagazione del record.
Attenzione a: Appiattimento CNAME. Alcuni provider DNS "appiattiscono" i record CNAME all'apice della zona (sostituendo il CNAME con il record A in cui si risolve). Ciò può causare comportamenti imprevisti durante le migrazioni se il provider memorizza nella cache l'IP appiattito.
Scenario 4: modifica del server dei nomi (record NS).
Il tipo di propagazione più lento. I record del nameserver sono archiviati a livello di registro TLD (.com, .net, ecc.) con TTL impostati dal registro, in genere 24–48 ore. Non controlli questo TTL.
Quando cambi i nameserver presso il tuo registrar:
- Il tuo registrar avvisa il registro TLD
- L'Anagrafe aggiorna la delega
- L'aggiornamento del registro si propaga attraverso i server dei nomi root in tutto il mondo
Aspettatevi 12–48 ore per la propagazione completa. Non esiste alcun trucco di pre-abbassamento TTL che possa essere d'aiuto in questo caso.
Elenco di controllo per la risoluzione dei problemi
1. Conferma che il nuovo record sia corretto sul <strong>server autorevole</strong>: <code>dig example.com @ns1.yourprovider.com</code><br> 2. Controlla cosa vedono più risolutori pubblici: <a href="/dns-propagation.php">Strumento di propagazione DNS →</a><br> 3. Svuota la cache locale (comandi sopra) - potresti vedere solo il tuo vecchio record cache<br> 4. Controlla il tuo TTL: <code>dig example.com | grep TTL</code> — se è 86400, stai aspettando fino a 24 ore<br> 5. Se autorevole mostra corretto ma i risolutori no: attendi la scadenza del TTL — non c'è nient'altro da fare<br> 6. Se autorevole mostra record sbagliato: hai apportato la modifica al provider sbagliato o non è stata salvata
Propagazione DNS e replicazione DNS: la differenza
Spesso vengono confusi. Sono correlati ma distinti:
Propagazione DNS = in attesa della scadenza delle cache del risolutore ricorsivo e di ripetere la query. Questo è il ritardo che riscontri come utente. Non puoi forzarlo. Puoi ridurlo solo pre-abbassando il TTL.
Replica DNS = sincronizzazione tra più nameserver autorevoli per la stessa zona (ad es. ns1.provider.com e ns2.provider.com). La maggior parte dei provider DNS si replica in pochi secondi. Se apporti una modifica e questa non viene visualizzata sui server dei nomi del tuo provider entro 5 minuti, si tratta di un problema lato provider: contatta l'assistenza.
Strumenti
- Controllo propagazione DNS → : controlla il tuo record da più regioni
- Ricerca DNS → : interroga qualsiasi tipo di record (A, AAAA, MX, TXT, CNAME, NS)
- Qual è il mio server DNS → : trova quale risolutore sta utilizzando il tuo dispositivo
- Spiegazione del DNS su HTTPS → : come funziona il moderno DNS crittografato
- Guida allo svuotamento della cache DNS → — comandi di cancellazione della cache specifici della piattaforma