आपने एक ए रिकॉर्ड अपडेट किया है। आपका नया सर्वर चल रहा है. आप अपने डोमेन पर नेविगेट करते हैं - और आपको अभी भी पुरानी साइट दिखाई देती है। या किसी दूसरे देश में कोई व्यक्ति नई साइट देखता है लेकिन आप नहीं देखते। या दोनों अलग-अलग उपयोगकर्ताओं के लिए एक साथ हो रहे हैं।
यह DNS प्रसार है। यह कोई बग नहीं है और न ही आपका रजिस्ट्रार धीमा है। यहां बताया गया है कि वास्तव में क्या हो रहा है और इसे कैसे प्रबंधित किया जाए।
डीएनएस प्रचार क्या है?
DNS (डोमेन नाम सिस्टम) एक विश्व स्तर पर वितरित डेटाबेस है जो डोमेन नामों को आईपी पते पर मैप करता है। यह एक एकल सर्वर नहीं है - यह हजारों रिज़ॉल्वरों का एक पदानुक्रम है, प्रत्येक कैशिंग कुछ समय के लिए उत्तर देता है।
जब आप DNS रिकॉर्ड अपडेट करते हैं, तो आप अपना डेटा बदल रहे होते हैं आधिकारिक नेमसर्वर - जिसे आपका रजिस्ट्रार या DNS प्रदाता नियंत्रित करता है। लेकिन बाकी इंटरनेट सीधे आपके आधिकारिक सर्वर से पूछताछ नहीं करता है। वे उनसे पूछते हैं स्थानीय पुनरावर्ती रिज़ॉल्वर (आमतौर पर उनके आईएसपी या सार्वजनिक डीएनएस सेवा द्वारा चलाया जाता है 1.1.1.1 या 8.8.8.8), जिसके पास आपके रिकॉर्ड की अपनी कैश्ड कॉपी है।
प्रसार उस कैश्ड कॉपी के समाप्त होने और आपके नए रिकॉर्ड के साथ प्रतिस्थापित होने की प्रक्रिया है।
पूर्ण डीएनएस रिज़ॉल्वर श्रृंखला
समझ क्यों प्रचार के लिए यह समझने में समय लगता है कि DNS क्वेरी वास्तव में कैसे काम करती है:
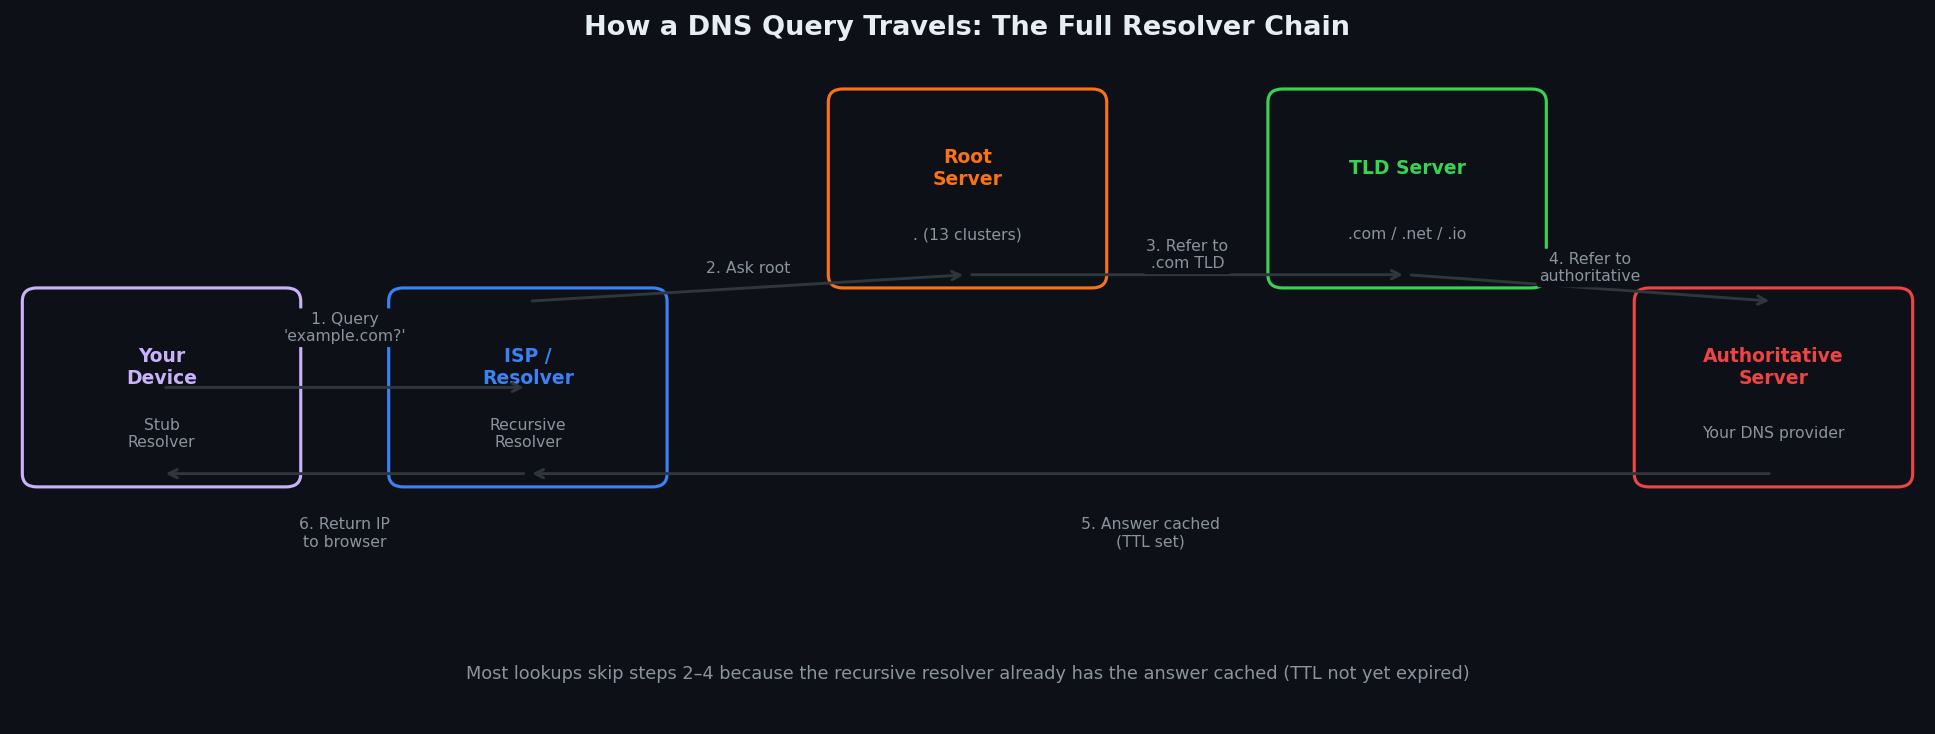
चरण 1 — आपका ब्राउज़र अपने स्थानीय कैश की जाँच करता है। आधुनिक ब्राउज़र ओएस से स्वतंत्र रूप से DNS परिणामों को कैश करते हैं। क्रोम 60 सेकंड के लिए कैश करता है; टीटीएल मान तक फ़ायरफ़ॉक्स। chrome://net-internals/#dns क्रोम का वर्तमान कैश दिखाता है।
चरण 2 - आपका ओएस स्टब रिज़ॉल्वर अपने कैश की जांच करता है। विंडोज़, मैकओएस और लिनक्स सभी एक स्थानीय डीएनएस कैश बनाए रखते हैं ipconfig /flushdns, dscacheutil -flushcache, या resolvectl flush-caches क्रमशः)।
चरण 3 - आपके पुनरावर्ती रिज़ॉल्वर से पूछताछ की जाती है। यह आमतौर पर आपके ISP का रिज़ॉल्वर है, 1.1.1.1, 8.8.8.8, या एक कॉर्पोरेट DNS सर्वर। इसका अपना कैश है, आपसे अलग, अपने सभी उपयोगकर्ताओं के साथ साझा किया गया है। यदि 10,000 लोग एक ही आईएसपी रिज़ॉल्वर का उपयोग करते हैं, तो एक कैश्ड उत्तर उन सभी को सेवा प्रदान करता है।
चरण 4 - पुनरावर्ती रिज़ॉल्वर पदानुक्रम पर चलता है (यदि इसका कैश खाली है)। यह टीएलडी के लिए रूट नेमसर्वर, आधिकारिक नेमसर्वर के लिए टीएलडी सर्वर, फिर आपके रिकॉर्ड के लिए आधिकारिक सर्वर पूछता है। यह आपके द्वारा निर्दिष्ट टीटीएल के साथ उत्तर को कैश करता है।
प्रचार धीमा है क्योंकि: चरण 4 केवल तभी चलता है जब रिज़ॉल्वर का कैश समाप्त हो जाता है। तब तक, यह पुराने कैश्ड उत्तर को प्रस्तुत करता है - भले ही आपने आधिकारिक सर्वर पर कुछ भी बदला हो।
टीटीएल: वह संख्या जो सब कुछ नियंत्रित करती है
TTL (टाइम टू लिव) वह मान है जिसे आप प्रत्येक DNS रिकॉर्ड पर सेट करते हैं, जिसे सेकंड में मापा जाता है। यह रिज़ॉल्वर को बताता है कि आधिकारिक सर्वर से दोबारा पूछताछ करने से पहले आपके रिकॉर्ड को कितनी देर तक कैश करना है।
सामान्य टीटीएल मान:
| टीटीएल | सेकंड | विशिष्ट उपयोग |
|---|---|---|
| 1 मिनट | 60 | सक्रिय प्रवासन, परीक्षण |
| 5 मिनट | 300 | पूर्व-प्रवासन (24 घंटे पहले सेट) |
| 15 मिनट | 900 | बार-बार बदले गए रिकॉर्ड |
| 1 घंटा | 3600 | अधिकांश रिकॉर्ड के लिए मानक |
| 4 घंटे | 14400 | स्थिर रिकॉर्ड |
| 24 घंटे | 86400 | कई प्रदाताओं के लिए डिफ़ॉल्ट |
| 48 घंटे | 172800 | नेमसर्वर (एनएस) रिकॉर्ड |
आपके द्वारा सेट किया गया टीटीएल निर्धारित करता है अधिकतम प्रसार विंडो। लेकिन एक दिक्कत है.
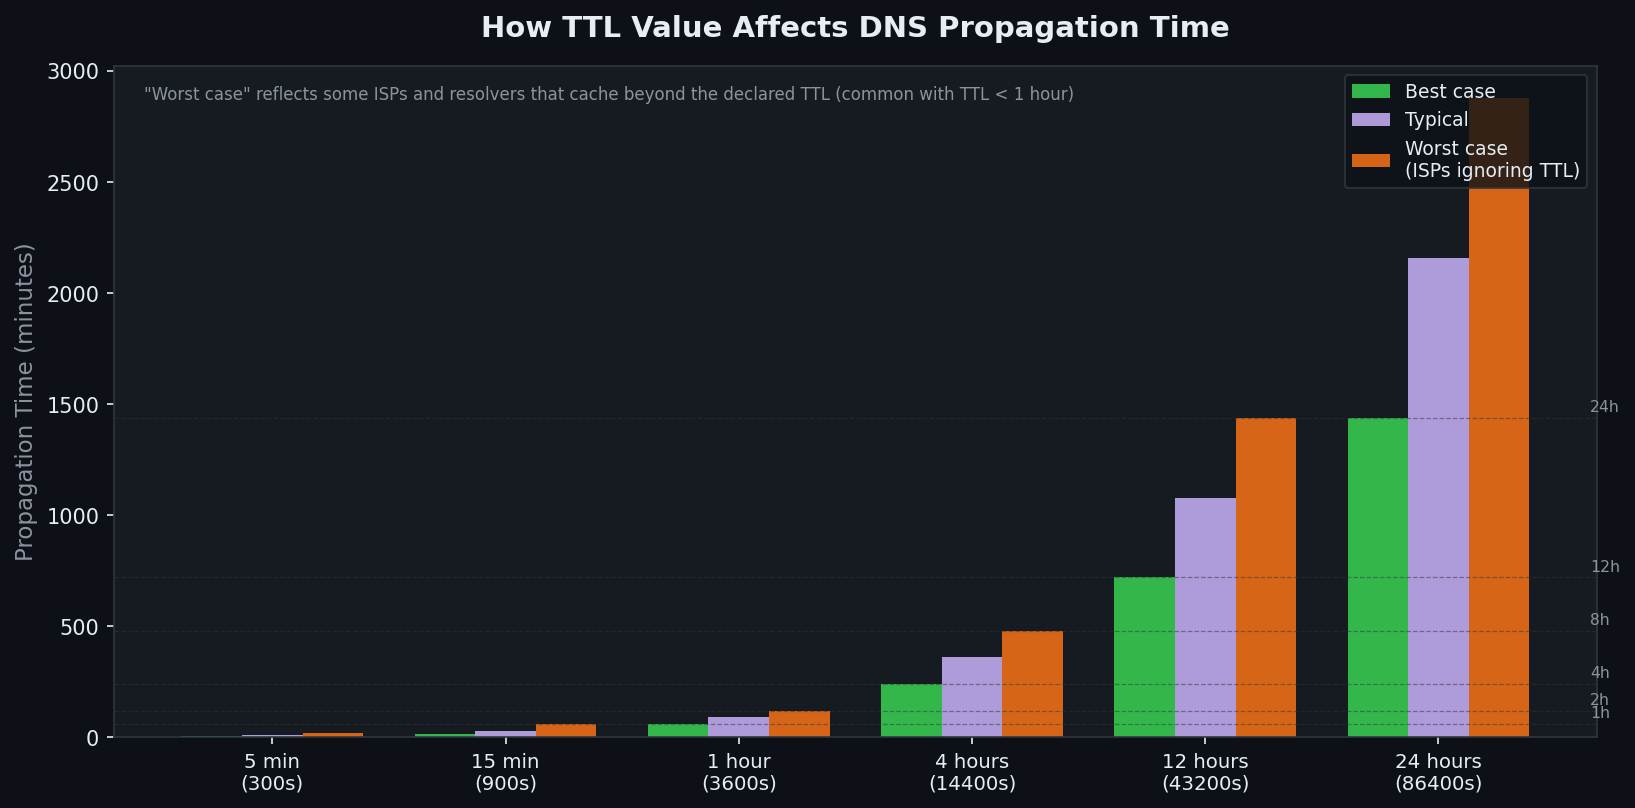
टीटीएल के बारे में गंदा रहस्य: कई आईएसपी कम टीटीएल मूल्यों को नजरअंदाज करते हैं। लाखों उपयोगकर्ताओं की सेवा करने वाला एक रिज़ॉल्वर उच्च-ट्रैफ़िक डोमेन के लिए हर 60 सेकंड में पुन: क्वेरी करने का जोखिम नहीं उठा सकता है। कुछ लोग 5 मिनट का न्यूनतम कैश समय लागू करते हैं, भले ही आप कुछ भी घोषित करें। इसका मतलब है कि बहुत कम टीटीएल (60-300 सेकंड) रिज़ॉल्वर के एक हिस्से के लिए व्यवहार में 5 मिनट के टीटीएल की तरह व्यवहार करते हैं।
24-घंटे टीटीएल का मतलब है कि कुछ उपयोगकर्ता आपके बदलाव के बाद पूरे 24 घंटों तक आपका पुराना रिकॉर्ड देख सकते हैं - भले ही आपने इसे पिछले टीटीएल समाप्ति के तुरंत बाद बदल दिया हो।
DNS प्रसार में वास्तव में कितना समय लगता है?
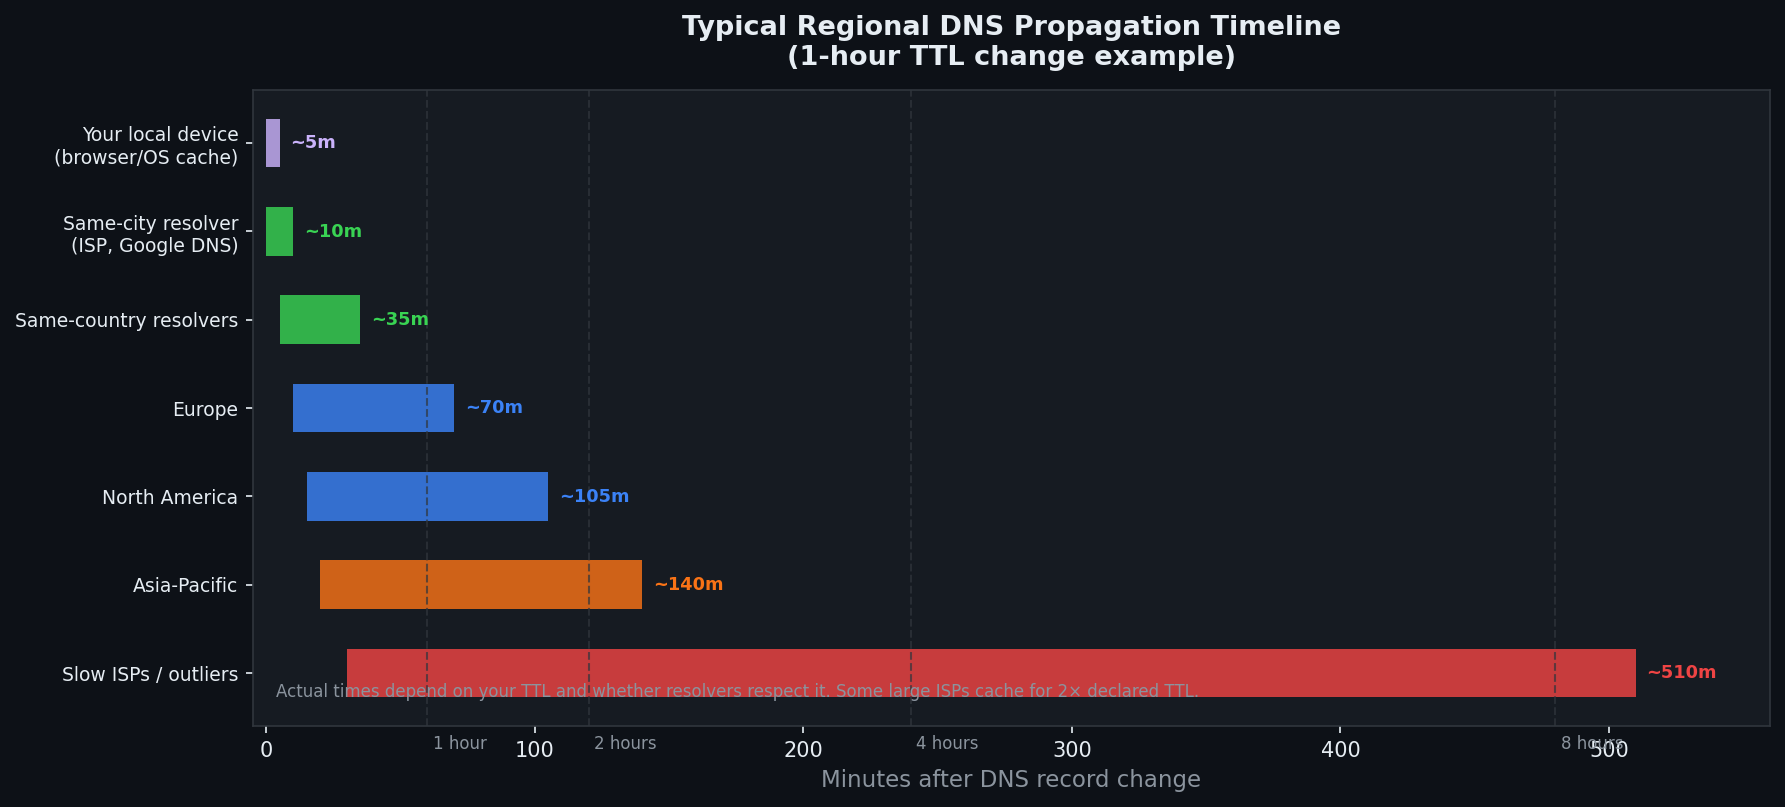
मानक 1-घंटे टीटीएल के साथ, यहां बताया गया है कि क्या अपेक्षा की जाए:
- आपका स्थानीय उपकरण: कैश फ्लश करने के तुरंत बाद
- समान-शहर रिज़ॉल्वर: 5-30 मिनट (कैश समाप्त होने पर रिज़ॉल्वर आधिकारिक प्रश्न पूछता है)
- प्रमुख सार्वजनिक डीएनएस (8.8.8.8, 1.1.1.1): आम तौर पर 10-60 मिनट
- विश्वव्यापी प्रचार-प्रसार: 1-4 घंटे
- धीमी/बाहरी आईएसपी: 8-12 घंटे तक
जो "48 घंटे तक" का आंकड़ा आप हर जगह देखते हैं वह तकनीकी रूप से संभव है लेकिन सामान्य टीटीएल के साथ ए और सीएनएएमई रिकॉर्ड के लिए दुर्लभ होता जा रहा है। यह एनएस (नेमसर्वर) रिकॉर्ड परिवर्तनों के लिए अधिक सटीक है, जिनमें लंबे समय तक अंतर्निहित टीटीएल होते हैं और रूट/टीएलडी परत के माध्यम से प्रसारित होते हैं।
विशेष रूप से 48 घंटे क्यों? एनएस रिकॉर्ड में अक्सर टीटीएल रजिस्ट्री द्वारा निर्धारित होते हैं (आप नहीं), आमतौर पर 24-48 घंटे। जब आप अपने रजिस्ट्रार पर अपना नेमसर्वर बदलते हैं, तो आप टीएलडी रजिस्ट्री के अपडेट होने की प्रतीक्षा कर रहे होते हैं - और वह अपडेट दुनिया भर में रूट सर्वर के माध्यम से प्रसारित होता है। यह पथ एक निश्चित नेमसर्वर के भीतर एक साधारण रिकॉर्ड परिवर्तन से अधिक समय लेता है।
व्यावसायिक दृष्टिकोण: अपना टीटीएल पहले से कम करें
डीएनएस माइग्रेशन में लोग सबसे बड़ी गलती करते हैं: पहले टीटीएल कम किए बिना रिकॉर्ड बदलना।
नियोजित प्रवास के लिए सही प्रक्रिया:
- प्रवास से 48 घंटे पहले: उन सभी रिकॉर्डों पर टीटीएल को कम करके 300 सेकंड (5 मिनट) करें जिन्हें आप बदलने की योजना बना रहे हैं
- पूर्ण वर्तमान टीटीएल की प्रतीक्षा करें माइग्रेशन विंडो से पहले (रिज़ॉल्वर को नया छोटा टीटीएल लेने का समय दें)
- अपना रिकॉर्ड परिवर्तन करें — प्रसार में अब 24 घंटे के बजाय अधिकतम 5 मिनट लगते हैं
- प्रवासन स्थिर होने के बाद: टीटीएल को वापस 3600 या अधिक तक बढ़ाएं
यह 5 मिनट की प्रचार खिड़की और 24 घंटे की प्रसार खिड़की के बीच का अंतर है। प्रत्येक DNS पेशेवर ऐसा करता है। अधिकांश पहली बार सीखने वाले कठिन तरीके से सीखते हैं।
अभी DNS प्रसार की जांच कैसे करें
सबसे तेज़ तरीका: हमारा उपयोग करें डीएनएस प्रोपेगेशन चेकर - यह एक साथ कई भौगोलिक स्थानों से आपके डोमेन पर सवाल उठाता है और दिखाता है कि प्रत्येक क्षेत्र आपका पुराना या नया रिकॉर्ड लौटा रहा है या नहीं।
आप क्या ढूंढ रहे हैं:
- हरा/मिलान आईपी: वे क्षेत्र आपका नया रिकॉर्ड देखते हैं
- पुराना आईपी अभी भी दिख रहा है: उन रिज़ॉल्वरों ने अभी तक अपना कैश समाप्त नहीं किया है
- मिश्रित परिणाम: प्रसार के दौरान सामान्य - कुछ क्षेत्रों में नया दिखता है, कुछ में पुराना
कमांड लाइन के माध्यम से जांचें यदि आप आधिकारिक उत्तर को सीधे सत्यापित करना चाहते हैं (किसी भी कैश को छोड़कर):
# Query a specific DNS server directly (bypasses your local cache)
nslookup example.com 8.8.8.8
nslookup example.com 1.1.1.1

# On Linux/macOS — dig gives more detail
dig example.com @8.8.8.8
dig example.com @1.1.1.1

# Check the TTL of your current record
dig example.com | grep -i ttl

# Query the authoritative nameserver directly (no cache)
dig example.com @ns1.yourprovider.com
यदि dig @ns1.yourprovider.com आपका नया रिकॉर्ड दिखाता है लेकिन dig @8.8.8.8 अभी भी पुराना दिखाता है, आपका परिवर्तन सही है - आप बस पुनरावर्ती रिज़ॉल्वर के कैश के समाप्त होने की प्रतीक्षा कर रहे हैं।
अपना स्थानीय DNS कैश फ्लश करें अपनी मशीन पर पुराना डेटा देखना बंद करने के लिए:
# Windows
ipconfig /flushdns

# macOS (Sequoia / Sonoma)
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder

# Linux (systemd-resolved)
sudo resolvectl flush-caches

# Chrome browser cache only
# Navigate to: chrome://net-internals/#dns → click "Clear host cache"
नोट: यदि आपके आईएसपी के रिज़ॉल्वर में अभी भी पुराना उत्तर कैश्ड है तो आपके स्थानीय कैश को फ्लश करने से मदद नहीं मिलती है। आपका उपकरण आपके आईएसपी के रिज़ॉल्वर से दोबारा पूछताछ करेगा और फिर से पुराना उत्तर प्राप्त करेगा।
सामान्य डीएनएस प्रसार परिदृश्य
परिदृश्य 1: वेबसाइट का एक नए सर्वर पर स्थानांतरण
आप पुराने होस्ट → नए होस्ट से आगे बढ़ रहे हैं। पुराना ए रिकॉर्ड: 203.0.113.10. नया: 198.51.100.20.
प्रजनन के दौरान क्या होता है: कैश्ड पुराने रिकॉर्ड वाले उपयोगकर्ता पुराने सर्वर पर आ जाते हैं। जिन उपयोगकर्ताओं के रिज़ॉल्वर ताज़ा हो गए हैं उन्हें नया सर्वर दिखाई देता है। प्रचार-प्रसार पूरा होने तक दोनों सर्वरों को एक ही सामग्री चलाने और परोसने की आवश्यकता है। यदि आप पुराने सर्वर को बहुत जल्दी बंद कर देते हैं, तो पुराने कैश वाले उपयोगकर्ताओं को त्रुटियाँ मिलती हैं।
शमन: परिवर्तन के बाद पुराने सर्वर को कम से कम एक पूर्ण टीटीएल तक सक्रिय रखें। यदि मूल टीटीएल 24 घंटे का था, तो परिवर्तन के बाद पुराने सर्वर को 24 घंटे चालू रखें।
परिदृश्य 2: ईमेल प्रदाता माइग्रेशन (एमएक्स रिकॉर्ड)
एमएक्स रिकॉर्ड परिवर्तन प्रभावित करते हैं कि इनबाउंड ईमेल कहां वितरित किया जाता है। प्रसार के दौरान भेजे गए ईमेल पुराने या नए मेल सर्वर पर आ सकते हैं, यह इस पर निर्भर करता है कि भेजने वाले सर्वर ने किस एमएक्स रिकॉर्ड का समाधान किया है।
जोखिम: आपके द्वारा मॉनिटरिंग बंद करने के बाद ईमेल पुराने सर्वर पर डिलीवर हो गए। ठीक करें: माइग्रेशन के बाद एक सप्ताह के लिए नए मेल सर्वर को अग्रेषित करने के लिए पुराने मेल सर्वर को कॉन्फ़िगर करें, या टीटीएल विंडो के दौरान पुराने मेलबॉक्स को पहुंच योग्य रखें।
परिदृश्य 3: सीडीएन या लोड बैलेंसर कटओवर (सीएनएएम परिवर्तन)
CDN या लोड बैलेंसर की ओर इशारा करने वाले CNAME रिकॉर्ड आमतौर पर A रिकॉर्ड की तुलना में तेजी से प्रसारित होते हैं - CNAME स्वयं कैश करता है, लेकिन CDN द्वारा लौटाया गया अंतर्निहित IP आपके रिकॉर्ड के प्रसार को प्रभावित किए बिना तेजी से बदल सकता है।
इन पर ध्यान दें: CNAME चपटा होना। कुछ DNS प्रदाता ज़ोन शीर्ष पर CNAME रिकॉर्ड को "समतल" करते हैं (CNAME को उस A रिकॉर्ड से प्रतिस्थापित करते हैं जिसे वह हल करता है)। यदि प्रदाता फ़्लैटेड आईपी को कैश करता है तो यह माइग्रेशन के दौरान अप्रत्याशित व्यवहार का कारण बन सकता है।
परिदृश्य 4: नेमसर्वर (एनएस रिकॉर्ड) परिवर्तन
प्रचार का सबसे धीमा प्रकार। नेमसर्वर रिकॉर्ड टीएलडी रजिस्ट्री स्तर पर संग्रहीत किए जाते हैं (.com, .net, आदि) रजिस्ट्री द्वारा निर्धारित टीटीएल के साथ, आमतौर पर 24-48 घंटे। आप इस टीटीएल को नियंत्रित नहीं करते.
जब आप अपने रजिस्ट्रार पर नेमसर्वर बदलते हैं:
- आपका रजिस्ट्रार टीएलडी रजिस्ट्री को सूचित करता है
- रजिस्ट्री प्रतिनिधिमंडल को अद्यतन करती है
- रजिस्ट्री का अद्यतन दुनिया भर के रूट नाम सर्वरों में प्रसारित होता है
पूर्ण प्रसार के लिए 12-48 घंटों की अपेक्षा करें। कोई टीटीएल प्री-लोअरिंग ट्रिक नहीं है जो यहां मदद करती है।
समस्या निवारण चेकलिस्ट
1. पुष्टि करें कि नया रिकॉर्ड <strong>आधिकारिक सर्वर</strong> पर सही है: <code>dig example.com @ns1.yourprovider.com</code><br> 2. जांचें कि कई सार्वजनिक रिज़ॉल्वर क्या देखते हैं: <a href="/dns-propagation.php">DNS प्रोपेगेशन टूल →</a><br> 3. अपने स्थानीय कैश को फ्लश करें (ऊपर दिए गए आदेश) - आप बस देख रहे होंगे आपका अपना पुराना कैश<br> 4. अपना टीटीएल जांचें: <code>dig example.com | ग्रेप टीटीएल</कोड> - यदि यह 86400 है, तो आप 24 घंटे तक प्रतीक्षा कर रहे हैं<br> 5. यदि प्राधिकरण सही दिखाता है लेकिन रिज़ॉल्वर नहीं दिखाता है: टीटीएल समाप्ति की प्रतीक्षा करें - करने के लिए और कुछ नहीं है<br> 6. यदि प्राधिकरण गलत रिकॉर्ड दिखाता है: आपने गलत प्रदाता पर परिवर्तन किया है, या उसने सहेजा नहीं है
डीएनएस प्रसार बनाम डीएनएस प्रतिकृति: अंतर
ये अक्सर भ्रमित रहते हैं। वे संबंधित हैं लेकिन अलग हैं:
डीएनएस प्रसार = पुनरावर्ती रिज़ॉल्वर कैश के समाप्त होने और पुनः क्वेरी की प्रतीक्षा करना। एक उपयोगकर्ता के रूप में आपको यही विलंब अनुभव होता है। आप इसे मजबूर नहीं कर सकते. आप इसे केवल टीटीएल को पहले से कम करके ही कम कर सकते हैं।
डीएनएस प्रतिकृति = एक ही क्षेत्र के लिए एकाधिक आधिकारिक नेमसर्वर के बीच समन्वयन (उदाहरण के लिए, ns1.provider.com और ns2.provider.com). अधिकांश DNS प्रदाता कुछ ही सेकंड में इसकी प्रतिकृति बना लेते हैं। यदि आप कोई परिवर्तन करते हैं और यह 5 मिनट के भीतर आपके प्रदाता के स्वयं के नेमसर्वर पर दिखाई नहीं दे रहा है, तो यह प्रदाता-पक्ष की समस्या है - समर्थन से संपर्क करें।
उपकरण
- डीएनएस प्रोपेगेशन चेकर → — अनेक क्षेत्रों से अपना रिकॉर्ड जांचें
- डीएनएस लुकअप → - किसी भी रिकॉर्ड प्रकार को क्वेरी करें (ए, एएएए, एमएक्स, टीएक्सटी, सीएनएएमई, एनएस)
- मेरा DNS सर्वर क्या है → — पता लगाएं कि आपका डिवाइस किस रिज़ॉल्वर का उपयोग कर रहा है
- HTTPS पर DNS की व्याख्या → — आधुनिक एन्क्रिप्टेड DNS कैसे काम करता है
- फ्लश डीएनएस कैश गाइड → - प्लेटफ़ॉर्म-विशिष्ट कैश साफ़ करने वाले आदेश