द nslookup कमांड एक नेटवर्क प्रशासन उपकरण है जिसका उपयोग डोमेन नाम सिस्टम (डीएनएस) सर्वर से पूछताछ करने और डोमेन नामों के लिए आईपी पता जानकारी पुनर्प्राप्त करने के लिए किया जाता है। चाहे आप नेटवर्क कनेक्टिविटी समस्याओं का निवारण कर रहे हों, DNS कॉन्फ़िगरेशन को सत्यापित कर रहे हों, या बस इस बारे में उत्सुक हों कि डोमेन नाम आईपी पते को कैसे हल करते हैं, nslookup तत्काल उत्तर प्रदान करता है। यह आवश्यक कमांड-लाइन उपयोगिता विंडोज़, मैकओएस और लिनक्स सिस्टम पर काम करती है, जो इसे नेटवर्क के साथ काम करने वाले किसी भी व्यक्ति के लिए एक अनिवार्य उपकरण बनाती है।
एनएसलुकअप कमांड क्या है?
nslookup कमांड ("नेम सर्वर लुकअप" का संक्षिप्त रूप) एक डायग्नोस्टिक टूल है जो डोमेन नाम या आईपी एड्रेस मैपिंग जानकारी प्राप्त करने के लिए DNS सर्वर से पूछताछ करता है। जब आप अपने ब्राउज़र में एक वेबसाइट का पता टाइप करते हैं, तो DNS सर्वर उस मानव-पठनीय डोमेन नाम को एक आईपी पते में अनुवादित करते हैं जिसका उपयोग कंप्यूटर संचार करने के लिए करते हैं। nslookup कमांड आपको इस अनुवाद प्रक्रिया को क्रियान्वित होते हुए देखने की सुविधा देता है।
इसके मूल में, nslookup दो प्राथमिक कार्य करता है: यह डोमेन नामों को IPv4 (और IPv6) पतों पर हल कर सकता है, और यह IP पतों से जुड़े डोमेन नामों को खोजने के लिए रिवर्स लुकअप कर सकता है। यह इसे नेटवर्क समस्या निवारण, सुरक्षा ऑडिटिंग और DNS बुनियादी ढांचे के संचालन के तरीके को समझने के लिए अमूल्य बनाता है।
DNS रेजोल्यूशन कैसे काम करता है
nslookup कमांड सिंटैक्स में गोता लगाने से पहले, DNS रिज़ॉल्यूशन प्रक्रिया को समझना उपयोगी है। जब आप किसी डोमेन नाम के बारे में पूछते हैं, तो आपका कंप्यूटर एक DNS रिज़ॉल्वर (आमतौर पर आपके इंटरनेट सेवा प्रदाता या Google की 8.8.8.8 जैसी सार्वजनिक DNS सेवा द्वारा प्रदान किया जाता है) से संपर्क करता है। यह रिज़ॉल्वर तब तक आधिकारिक DNS सर्वरों से एक पदानुक्रमित प्रक्रिया में पूछताछ करता है जब तक कि उसे डोमेन नाम से जुड़ा आईपी पता नहीं मिल जाता।
DNS सिस्टम एक वितरित डेटाबेस मॉडल पर काम करता है। रूट सर्वर शीर्ष-स्तरीय डोमेन (टीएलडी) सर्वर (.com, .org, .net) की ओर इशारा करते हैं, जो बदले में विशिष्ट डोमेन के लिए आधिकारिक नाम सर्वर की ओर इशारा करते हैं। Nslookup कमांड आपको इस श्रृंखला में किसी भी बिंदु पर क्वेरी करने की अनुमति देता है, जिससे आपको यह दृश्यता मिलती है कि DNS रिकॉर्ड पूरे नेटवर्क में कैसे कॉन्फ़िगर किए जाते हैं।
बेसिक एनएसलुकअप कमांड सिंटैक्स
nslookup कमांड का सबसे सरल रूप है:
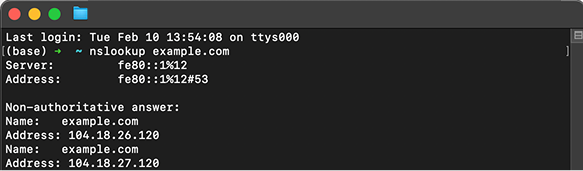
nslookup example.comयह कमांड example.com के लिए IPv4 पता खोजने के लिए आपके डिफ़ॉल्ट DNS सर्वर से पूछताछ करता है। आउटपुट आम तौर पर दो खंड दिखाता है: DNS सर्वर के बारे में जानकारी जिसने आपकी क्वेरी का उत्तर दिया, और आईपी पते वाला वास्तविक उत्तर।
आप यह भी निर्दिष्ट कर सकते हैं कि किस DNS सर्वर से क्वेरी करनी है:
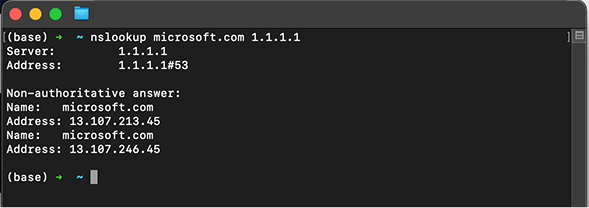
nslookup example.com 8.8.8.8यह आपकी क्वेरी को आपके डिफ़ॉल्ट DNS रिज़ॉल्वर के बजाय Google के सार्वजनिक DNS सर्वर (8.8.8.8) पर निर्देशित करता है। DNS प्रसार समस्याओं का निवारण करते समय या विभिन्न DNS सर्वरों से प्रतिक्रियाओं की तुलना करते समय यह विशेष रूप से उपयोगी होता है।
इंटरएक्टिव मोड बनाम नॉन-इंटरएक्टिव मोड
nslookup कमांड दो मोड में काम करता है। गैर-इंटरैक्टिव मोड वह है जिस पर हमने अब तक चर्चा की है - आप एक ही क्वेरी निष्पादित करते हैं और तत्काल परिणाम प्राप्त करते हैं। जिस डोमेन नाम या आईपी पते को आप देखना चाहते हैं उसके बाद बस कमांड टाइप करें।
इंटरैक्टिव मोड एकाधिक क्वेरी निष्पादित करने के लिए अधिक शक्तिशाली इंटरफ़ेस प्रदान करता है। इंटरैक्टिव मोड में प्रवेश करने के लिए, बस टाइप करें nslookup बिना किसी तर्क के। आपका कमांड प्रॉम्प्ट a में बदल जाएगा > प्रतीक, यह दर्शाता है कि आप अब nslookup वातावरण में हैं। यहां से, आप यह कर सकते हैं:
- कमांड को दोबारा दर्ज किए बिना एकाधिक क्वेरी निष्पादित करें
- DNS सर्वर का उपयोग करके बदलें
server <IP address> - का उपयोग करके क्वेरी प्रकार सेट करें
set type=<record type> - डिबगिंग विकल्पों को कॉन्फ़िगर करें
set debug
इंटरैक्टिव मोड से बाहर निकलने के लिए टाइप करें exit या Ctrl+C दबाएँ।
सामान्य nslookup कमांड उदाहरण
यहां रोजमर्रा के नेटवर्क कार्यों के लिए nslookup कमांड के व्यावहारिक उदाहरण दिए गए हैं:
1. बुनियादी आईपीवी4 लुकअप कैसे करें
nslookup google.comकिसी डोमेन नाम को उसके IPv4 पते पर हल करने के लिए इसका उपयोग करें। यह पुष्टि करने का सबसे तेज़ तरीका है कि DNS किसी साइट के लिए काम कर रहा है।
2. रिवर्स डीएनएस लुकअप कैसे करें
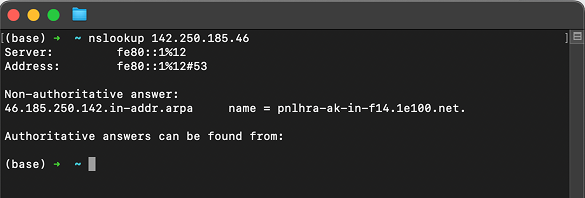
nslookup 142.250.185.46रिवर्स लुकअप एक आईपी पते को एक डोमेन नाम पर वापस मैप करता है, जो स्वामित्व को सत्यापित करने या सर्वर की पहचान करने में मदद करता है।
3. किसी विशिष्ट DNS सर्वर से क्वेरी कैसे करें
nslookup microsoft.com 1.1.1.1यह परिणामों की तुलना करने और DNS प्रसार समस्याओं का निदान करने के लिए एक विशिष्ट रिज़ॉल्वर (जैसे क्लाउडफ़ेयर का 1.1.1.1) की जाँच करता है।
4. किसी डोमेन के लिए एमएक्स रिकॉर्ड कैसे जांचें
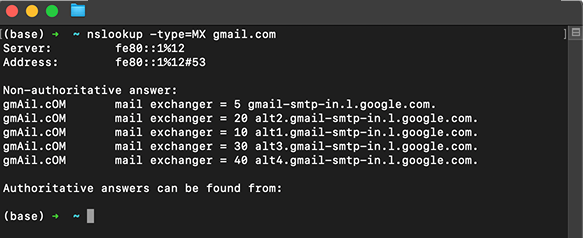
nslookup -type=MX gmail.comएमएक्स रिकॉर्ड आपको बताते हैं कि कौन से मेल सर्वर किसी डोमेन के लिए ईमेल संभालते हैं, जो ईमेल समस्या निवारण के लिए उपयोगी है।
5. किसी डोमेन का NS रिकॉर्ड कैसे चेक करें
nslookup -type=NS example.comएनएस रिकॉर्ड की जांच करके, आप देख सकते हैं कि कौन से आधिकारिक नेमसर्वर किसी डोमेन के लिए डीएनएस को नियंत्रित करते हैं।
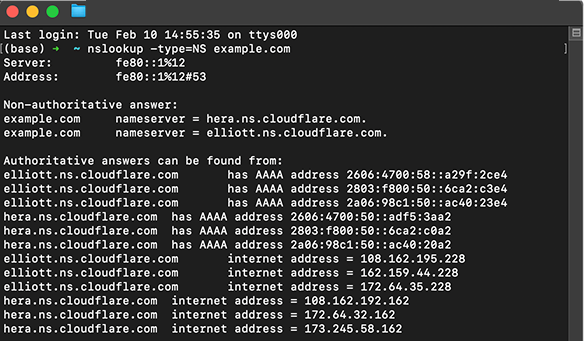
ये उदाहरण दर्शाते हैं कि विभिन्न नेटवर्क डायग्नोस्टिक्स परिदृश्यों के लिए nslookup कमांड कितना बहुमुखी है।
nslookup आउटपुट को समझना
जब आप एक बुनियादी nslookup कमांड चलाते हैं, तो आउटपुट में जानकारी के कई महत्वपूर्ण टुकड़े होते हैं। पहला खंड उस DNS सर्वर की पहचान करता है जिसने आपकी क्वेरी का उत्तर दिया है, उसका नाम और आईपी पता दोनों दिखाता है। इससे आपको यह सत्यापित करने में मदद मिलती है कि किस DNS रिज़ॉल्वर का उपयोग किया जा रहा है।
दूसरे खंड में आपकी क्वेरी का वास्तविक उत्तर है। मानक IPv4 लुकअप के लिए, आपको "गैर-आधिकारिक उत्तर" और उसके बाद डोमेन नाम और उससे संबंधित IP पता दिखाई देगा। "गैर-आधिकारिक" का अर्थ है कि उत्तर सीधे डोमेन के आधिकारिक नेमसर्वर के बजाय कैश्ड रिकॉर्ड से आया है।
यदि आप "आधिकारिक उत्तर" देखते हैं, तो इसका मतलब है कि प्रतिक्रिया सीधे उस डोमेन के लिए जिम्मेदार नेमसर्वर से आई है। आपको "सर्वर नहीं मिल सका" (यह दर्शाता है कि डोमेन मौजूद नहीं है) या टाइमआउट त्रुटियां (नेटवर्क कनेक्टिविटी समस्याओं या फ़ायरवॉल प्रतिबंधों का सुझाव) जैसे त्रुटि संदेश भी मिल सकते हैं।
nslookup के साथ समस्या निवारण
DNS-संबंधित समस्याओं के निदान के लिए nslookup कमांड विशेष रूप से मूल्यवान है। यदि कोई वेबसाइट लोड नहीं हो रही है, तो nslookup चलाने से यह तुरंत निर्धारित किया जा सकता है कि समस्या DNS-संबंधित है या पूरी तरह से कुछ और है। यदि nslookup एक आईपी पता सफलतापूर्वक लौटाता है, तो DNS सिस्टम काम कर रहा है, और समस्या संभवतः नेटवर्क स्टैक में कहीं और है।
सामान्य समस्याएं जिन्हें आप पहचान सकते हैं उनमें DNS सर्वर विफलताएं (क्वेरी से कोई प्रतिक्रिया नहीं), गलत DNS रिकॉर्ड (गलत आईपी पते लौटाए गए), और DNS प्रसार देरी (अलग-अलग DNS सर्वर अलग-अलग परिणाम दे रहे हैं) शामिल हैं। एकाधिक DNS सर्वरों से पूछताछ करके, आप सत्यापित कर सकते हैं कि DNS परिवर्तन पूरे नेटवर्क में प्रसारित हुए हैं या नहीं।
यह कमांड डीएनएस अपहरण या विषाक्तता के प्रयासों की पहचान करने में भी मदद करता है। यदि nslookup किसी प्रसिद्ध डोमेन के लिए एक अप्रत्याशित आईपी पता लौटाता है, तो यह आपके DNS रिज़ॉल्वर या स्थानीय नेटवर्क कॉन्फ़िगरेशन के साथ एक सुरक्षा समस्या का संकेत दे सकता है।
उन्नत nslookup तकनीकें
पावर उपयोगकर्ता गहन नेटवर्क विश्लेषण के लिए उन्नत nslookup सुविधाओं का लाभ उठा सकते हैं। द set all कमांड सभी मौजूदा सेटिंग्स और विकल्पों को प्रदर्शित करता है। सेटिंग debug मोड DNS रिज़ॉल्यूशन के प्रत्येक चरण को दिखाते हुए, क्वेरी प्रक्रिया के बारे में विस्तृत जानकारी प्रदान करता है।
आप मानक ए रिकॉर्ड (आईपीवी4 पते) से परे विशिष्ट डीएनएस रिकॉर्ड प्रकारों को क्वेरी कर सकते हैं। उपयोग करें -type=AAAA IPv6 पतों के लिए, -type=CNAME विहित नाम रिकॉर्ड के लिए, -type=TXT टेक्स्ट रिकॉर्ड के लिए (अक्सर डोमेन सत्यापन के लिए उपयोग किया जाता है), और -type=SOA क्षेत्र की जानकारी वाले प्राधिकरण रिकॉर्ड की शुरुआत के लिए।
टाइमआउट मानों का उपयोग करके समायोजित किया जा सकता है set timeout=<seconds> इंटरैक्टिव मोड में, जो धीमे या भीड़भाड़ वाले नेटवर्क से निपटने में सहायक होता है। पुनः प्रयास करें विकल्प (set retry=<number>) यह निर्धारित करता है कि हार मानने से पहले nslookup कितनी बार किसी प्रश्न का प्रयास करेगा।
nslookup विकल्प और पूरक उपकरण
जबकि nslookup कमांड का व्यापक रूप से उपयोग किया जाता है, नेटवर्क पेशेवर अक्सर विशिष्ट परिदृश्यों के लिए वैकल्पिक टूल का उपयोग करते हैं। द dig कमांड (डोमेन इंफॉर्मेशन ग्रोपर) यूनिक्स जैसी प्रणालियों पर उपलब्ध है और बेहतर स्क्रिप्टिंग क्षमताओं के साथ अधिक विस्तृत आउटपुट प्रदान करता है। कई प्रशासक इसकी व्यापक प्रतिक्रियाओं और आसान-से-पार्स आउटपुट प्रारूप के कारण खुदाई को प्राथमिकता देते हैं।
द host कमांड एक सरल, अधिक सुव्यवस्थित विकल्प प्रदान करता है जो त्वरित लुकअप के लिए उत्कृष्ट है। विंडोज़ सिस्टम पर, Resolve-DnsName एक पावरशेल सीएमडीलेट है जो अधिक आधुनिक सिंटैक्स और विंडोज नेटवर्किंग सुविधाओं के साथ एकीकरण के साथ समान कार्यक्षमता प्रदान करता है।
प्रत्येक उपकरण की अपनी ताकत होती है, लेकिन ऑपरेटिंग सिस्टम में इसकी सार्वभौमिक उपलब्धता और पहुंच के साथ शक्ति को संतुलित करने वाले सीधे इंटरफ़ेस के कारण nslookup मूल्यवान बना हुआ है।
सुरक्षा संबंधी विचार
nslookup कमांड का उपयोग करते समय, सुरक्षा निहितार्थों से अवगत रहें। DNS क्वेरीज़ आपके नेटवर्क इंफ्रास्ट्रक्चर और ब्राउज़िंग पैटर्न के बारे में जानकारी प्रकट कर सकती हैं। यदि आप एक सुरक्षित नेटवर्क पर काम कर रहे हैं, तो सुनिश्चित करें कि आप जहां उपयुक्त हो, एन्क्रिप्टेड डीएनएस प्रोटोकॉल जैसे HTTPS (DoH) पर DNS या TLS (DoT) पर DNS का उपयोग कर रहे हैं।
अविश्वसनीय नेटवर्क से nslookup परिणामों की व्याख्या करते समय सतर्क रहें। सार्वजनिक वाई-फाई हॉटस्पॉट या समझौता किए गए नेटवर्क में दुर्भावनापूर्ण DNS सर्वर हो सकते हैं जो वैध डोमेन के लिए धोखाधड़ी वाले आईपी पते लौटाते हैं। महत्वपूर्ण जानकारी को हमेशा अनेक स्रोतों और DNS सर्वरों के माध्यम से सत्यापित करें।
कुछ फ़ायरवॉल आउटबाउंड DNS क्वेरीज़ को बाहरी सर्वर पर ब्लॉक कर देते हैं, जो विशिष्ट DNS सर्वर से क्वेरी करने का प्रयास करते समय nslookup कार्यक्षमता में हस्तक्षेप कर सकते हैं। आपके नेटवर्क की सुरक्षा नीतियों को समझने से आपको इन स्थितियों का प्रभावी ढंग से निवारण करने में मदद मिलती है।
नेटवर्क प्रबंधन में व्यावहारिक अनुप्रयोग
नेटवर्क प्रशासक नियमित रखरखाव कार्यों के लिए nslookup कमांड पर भरोसा करते हैं। डोमेन माइग्रेशन या DNS रिकॉर्ड अपडेट के दौरान, nslookup यह सत्यापित करने में मदद करता है कि परिवर्तन सही तरीके से प्रसारित हुए हैं। दुनिया भर के विभिन्न डीएनएस सर्वरों से पूछताछ करके, आप पुष्टि कर सकते हैं कि आपका नया आईपी पता या डीएनएस रिकॉर्ड विश्व स्तर पर दिखाई दे रहा है।
ईमेल डिलीवरी समस्याओं के निवारण के लिए कमांड आवश्यक है। एमएक्स (मेल एक्सचेंजर) रिकॉर्ड की जांच करके, आप सत्यापित कर सकते हैं कि ईमेल रूटिंग सही तरीके से कॉन्फ़िगर की गई है। नए डोमेन सेट करते समय या ईमेल प्राप्त न होने की समस्या का निवारण करते समय यह विशेष रूप से महत्वपूर्ण है।
वेब डेवलपर वेबसाइट लॉन्च करने से पहले यह सत्यापित करने के लिए nslookup का उपयोग करते हैं कि नए कॉन्फ़िगर किए गए डोमेन सही सर्वर पर इंगित करते हैं। यह उन स्थितियों को रोकता है जहां एक डोमेन लाइव होता है लेकिन गलत आईपी पते को इंगित करता है, संभावित रूप से उपयोगकर्ताओं को गलत सामग्री की ओर निर्देशित करता है या सेवा में रुकावट पैदा करता है।
क्रॉस-प्लेटफ़ॉर्म उपयोग युक्तियाँ
nslookup कमांड विंडोज़, मैकओएस और लिनक्स पर समान रूप से काम करता है, लेकिन इसमें सूक्ष्म अंतर हैं। विंडोज़ पर, कमांड प्रॉम्प्ट या पॉवरशेल खोलें और सीधे अपने nslookup कमांड टाइप करें। आउटपुट स्वरूप यूनिक्स जैसी प्रणालियों से थोड़ा अलग है, लेकिन मुख्य कार्यक्षमता समान रहती है।
MacOS और Linux पर, टर्मिनल एप्लिकेशन के माध्यम से nslookup तक पहुंचें। इन सिस्टमों में अक्सर डिग पहले से इंस्टॉल होता है, जिससे आपको अतिरिक्त विकल्प मिलते हैं। कुछ न्यूनतम लिनक्स वितरणों में डिफ़ॉल्ट रूप से nslookup शामिल नहीं हो सकता है, जिसके लिए आपको इसे स्थापित करने की आवश्यकता होगी bind-utils (रेड हैट-आधारित) या dnsutils (डेबियन-आधारित) पैकेज।
प्लेटफ़ॉर्म के बावजूद, कमांड सिंटैक्स और व्यवहार मानकीकृत हैं, जिससे विभिन्न ऑपरेटिंग सिस्टम के बीच ज्ञान स्थानांतरित करना आसान हो जाता है। यह स्थिरता एक कारण है कि nslookup दशकों से नेटवर्क प्रशासन का प्रमुख हिस्सा बना हुआ है।
अक्सर पूछे जाने वाले प्रश्न
nslookup कमांड का उपयोग किसके लिए किया जाता है? nslookup कमांड डोमेन नामों को आईपी पते में अनुवाद करने या रिवर्स लुकअप करने के लिए DNS सर्वर से पूछताछ करता है। इसका उपयोग मुख्य रूप से DNS समस्याओं के निवारण, DNS कॉन्फ़िगरेशन को सत्यापित करने और यह समझने के लिए किया जाता है कि डोमेन नाम नेटवर्क में कैसे हल होते हैं।
मैं आईपी पता खोजने के लिए nslookup का उपयोग कैसे करूं? बस टाइप करें nslookup के बाद डोमेन नाम (जैसे, nslookup example.com). कमांड उस डोमेन से संबद्ध IPv4 पता प्रदर्शित करेगा। आप वैकल्पिक रूप से डोमेन नाम के बाद उसका आईपी पता जोड़कर किसी विशेष DNS सर्वर को निर्दिष्ट कर सकते हैं।
एनएसलुकअप और पिंग में क्या अंतर है? Nslookup कनेक्टिविटी का परीक्षण किए बिना आईपी पते पर नामों को हल करने के लिए विशेष रूप से DNS सर्वर से पूछताछ करता है। पिंग यह जांचने के लिए पैकेट भेजता है कि होस्ट पहुंच योग्य है या नहीं और नेटवर्क विलंबता को मापता है। DNS समस्या निवारण के लिए nslookup और कनेक्टिविटी परीक्षण के लिए पिंग का उपयोग करें।
nslookup 'गैर-आधिकारिक उत्तर' क्यों दिखाता है? एक गैर-आधिकारिक उत्तर का मतलब है कि DNS जानकारी सीधे डोमेन के आधिकारिक नेमसर्वर से आने के बजाय कैश्ड रिकॉर्ड से आई है। यह सामान्य है और किसी समस्या का संकेत नहीं देता है - इसका सीधा सा मतलब है कि DNS सर्वर ने पिछली क्वेरी से परिणाम संग्रहीत किया है।
क्या nslookup रिवर्स DNS लुकअप कर सकता है? हां, nslookup एक डोमेन नाम के बजाय एक आईपी पता दर्ज करके रिवर्स लुकअप कर सकता है। यह DNS सर्वरों से यह पता लगाने के लिए पूछताछ करता है कि उस विशिष्ट आईपी पते के साथ कौन सा डोमेन नाम जुड़ा है, जो सर्वरों की पहचान करने और नेटवर्क कॉन्फ़िगरेशन को सत्यापित करने के लिए उपयोगी है।